トラフィック変化、証明書47日問題、BIMI対応を解説(IIR Vol.71)
2026年10月01日 木曜日

CONTENTS
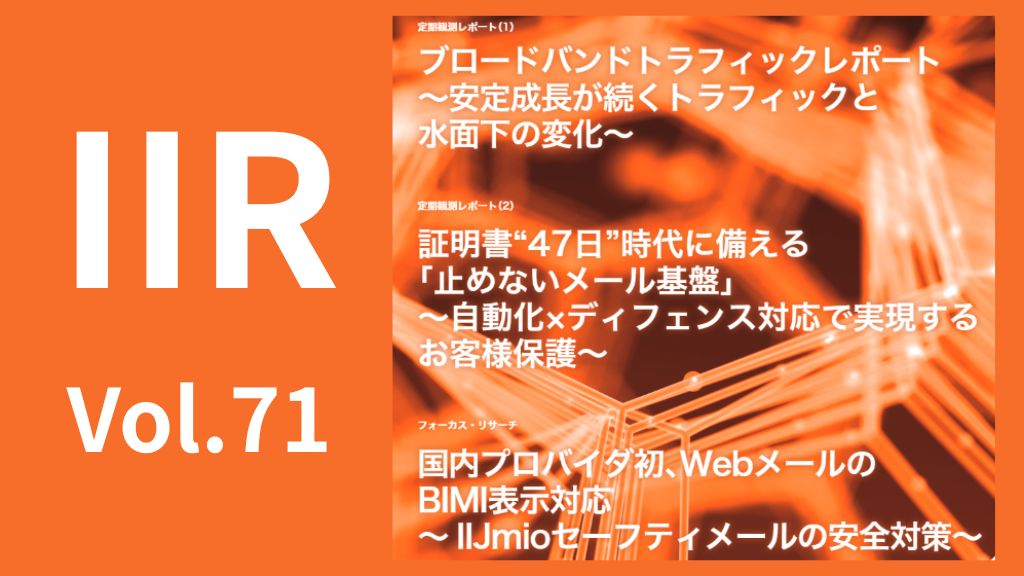
IIJは2026年9月30日に技術レポート「Internet Infrastructure Review(IIR)」Vol.71を公開しました。今号では、ブロードバンドトラフィックの変化、サーバ証明書有効期限の短縮、そしてWebメールにおけるBIMI対応という、インターネット基盤を支える3つのテーマを取り上げています。
今号のポイントは次のとおりです。
- ブロードバンドトラフィックの変化
- サーバ証明書有効期限47日化への対応と運用自動化
- 国内プロバイダ初となるWebメールのBIMI表示対応
ブロードバンドトラフィックの変化
第1章では、IIJが継続的に実施しているブロードバンドトラフィックの定点観測結果を紹介しています。全体としては過去数年と同様に安定した成長が続いており、利用者1人あたりの通信量も増加傾向にあります。
【概要】
- 全体トラフィック:利用先ISPとの契約終了に伴う利用者減で減少(ブロードバンド IN -0.9%、OUT -9.6%)。ただしこれは個別要因であり市場全体の減少ではない。
- ブロードバンドのIPoE比率(2026年6月):IN 42%、OUT 44%(OUTは前年より5ポイント低下)。
- モバイルは増加傾向(IN +30%、OUT +19%/年)。
- ブロードバンド個人利用者の1日最頻値はIN 355MB、OUT 7,943MB(前年比約26倍)。モバイル最頻値はIN 18MB、OUT 141MB。
- トラフィックの偏りは顕著で、上位10%がブロードバンドOUTの49%、INの71%を占める。
一方で、レポートの筆者はトラフィック量そのものだけでなく、その背後で進みつつある変化にも注目しています。例として、AIエージェントの普及に伴うボットトラフィックの増加一般利用者の端末を経由して通信を行う「レジデンシャルプロキシ」の利用拡大になどを挙げています。
本文はこちら:https://www.iij.ad.jp/dev/report/iir/071/01.html
サーバ証明書の有効期限47日化で何が変わるのか
第2章では、
- サーバ証明書と運用自動化
- ディフェンス対応
- 送信ドメイン認証と経路暗号化の統計
の3つの話題を取り上げます。
特に1.の「サーバ証明書の有効期限短縮」は、CA/Bフォーラムの決定により、公開認証局が発行するサーバ証明書の有効期限は段階的に短縮され、2029年には最大47日になる予定です。
証明書の更新頻度が高まることで、従来の手作業中心の運用は難しくなります。そのため、自動化による運用効率化とリスク低減が重要なテーマとなっています。
IIRでは、IIJセキュアMXサービスにおける証明書更新自動化の事例を紹介しています。同サービスでは、ACMEとLet’s Encryptを活用し、DNS-01 Challenge方式による証明書の取得・更新を実現しています。さらに、取得した証明書や秘密鍵を管理基盤へ格納し、各サーバへ反映する仕組みを構築することで、作業工数の大幅な削減と人為的ミスのリスク低減を実現しました。
本章では、メールサービスに対する不正利用対策にも触れています。IIJセキュアMXサービスでは、不正利用の準備段階で通信を制限する「ディフェンス対応」を実施しており、実際の悪用が行われる前に抑止する取り組みを進めています。その結果、不正利用対策において一定の効果が確認されています。
さらに、SPF、DKIM、DMARCといった送信ドメイン認証や、STARTTLSによるメール経路暗号化の統計も紹介されています。証明書管理のあり方だけでなく、安全なメール基盤を維持するための実践的な取り組みを知ることができます。
本文はこちら:https://www.iij.ad.jp/dev/report/iir/071/02.html
BIMIとは何か そしてなぜ注目されているのか
第3章では、IIJmioセーフティメールで提供するWebメール「Mailviewer」におけるBIMI対応について解説しています。IIJが確認した範囲では、国内のインターネットサービスプロバイダが提供するWebメールにおいて、VMCとCMCを区別してBIMI表示に対応した事例は国内初とされています。
BIMI(Brand Indicators for Message Identification)は、送信ドメイン認証を活用し、メール一覧画面などにブランドロゴを表示する仕組みです。利用者は視覚的な情報を通じて、送信元が正規の組織であるかを判断するための手掛かりを得ることができます。
本章では、ブランドロゴ表示に利用されるVMC(Verified Mark Certificate)とCMC(Common Mark Certificate)の違いや、送信側・受信側がどのような処理を行うのかについても詳しく解説しています。送信ドメイン認証の仕組みを活用しながら、利用者にとって分かりやすい形でメールの信頼性を可視化する取り組みとして注目されています。
なお、レポートでは、BIMI自体には迷惑メールやフィッシングメールを防ぐ根本的な効果はなく、正規の送信元かどうかを判断するための補助的な役割を担う仕組みであることも説明されています。今後は、多くの企業やメールサービスへの広がりが期待されています。
本文はこちら:https://www.iij.ad.jp/dev/report/iir/071/03.html
詳細はIIR Vol.71本編をご覧ください
IIR Vol.71では、AIエージェント時代のネットワークトラフィック、証明書有効期限短縮への実践的な対応、そしてメール利用者を支援するBIMI対応について詳しく解説しています。いずれもインターネット基盤の運用に携わるエンジニアにとって注目の価値があるテーマです。ぜひご覧ください。